目錄
Threads網軍操作手法全揭露:從養帳號到集體檢舉
摘要
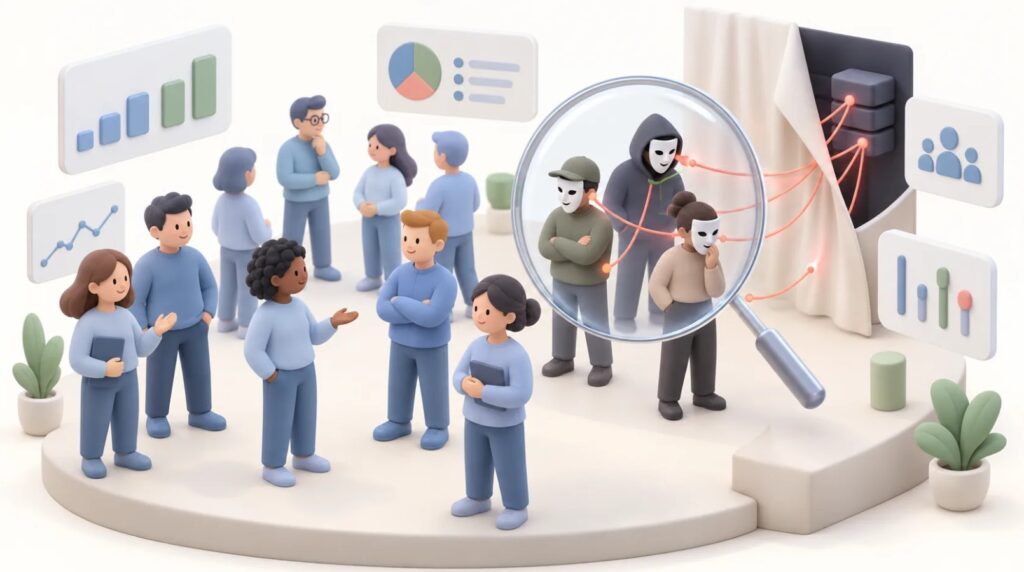
Threads在台灣滲透率全球第一,卻也成為假帳號與AI網軍操作輿論的重災區。從大量註冊免洗帳號、盜用正妹照片建立人設,到利用演算法漏洞製造虛假流量,再到組織性集體檢舉讓異議帳號被系統誤殺,整套操作手法已形成分工明確的產業鏈。本文完整拆解Threads網軍的帳號養成、內容操作、演算法操控與檢舉濫用四大環節,並提供可操作的辨識方法與自保策略。Threads惡意貼文怎麼檢舉?超簡單步驟教學!
一、為什麼Threads成為網軍操作的首選平台
1.1 平台特性與操作誘因
Threads自2023年推出後,在台灣迅速累積大量用戶,台灣活躍度一度位居全球第一,佔該平台全球流量約21%。這個平台之所以被網軍鎖定,有幾個結構性因素:
第一,帳號註冊門檻極低。Threads與Instagram連動,但用戶可以快速建立多個分身帳號,且平台對新帳號的審查機制相對寬鬆。
第二,匿名性高。多數用戶以暱稱發文,使用真實姓名的比例極低,這讓操作者更容易隱藏身分。
第三,演算法偏好高互動內容。Threads的推播機制會將按讚、留言、轉發數異常高的貼文擴大推送,這正是網軍可以透過人為操作來利用的漏洞。
第四,封鎖與檢舉機制存在結構性缺陷。Threads的封鎖功能賦予每個用戶極大的權限,而檢舉系統依賴AI初篩,容易被大量虛假檢舉誤導。
軍事科技評論家James Jseng曾指出,Threads「正淪為AI網軍操作輿論的重災區」,假帳號混雜於貼文與留言中,甚至透過演算法改變使用者認知。
1.2 平台規模與操作成本
相較於Facebook或X(前Twitter),Threads的競爭尚未飽和,操作者進入的時間窗口仍然存在。加上AI工具的普及,生成一篇看似真人的貼文只需數秒,大幅降低了內容生產成本。有網路公司曾搜出大量AI空戰帳號,特色包括使用類似頭像、在相同時間大量發布類似內容。
二、養帳號:從零到「可信帳號」的完整流程
網軍操作的核心基礎是帳號。沒有足夠數量且看起來可信的帳號,任何後續的帶風向、帶流量、集體檢舉都無從施展。
2.1 帳號來源與取得管道
網軍取得帳號的管道主要有三種:
第一種:購買外洩個資自行註冊。 這是目前最常見的方式。網軍從業人員透過網路向不明人士購買大量外洩的個人資料,包含姓名、電子郵件、密碼等,再用這些資料去註冊各大平台的帳號。台北地方法院的一則判決就揭露,被告蕭智鈞為俗稱「網軍」的從業人員,於2023年1月透過LINE向暱稱「安安」之人,購買超過600組Dcard、PTT、臉書的註冊資料,供其操作網路風向使用。
第二種:直接購買現成帳號。 過去在PTT時代,大量買賣帳號是網軍操作的主要模式,一個養到有發文權限的帳號可以賣到數千元。James Jseng指出,PTT時代一個網軍就是一個人,「養上百個帳號就可以搞成一個政黨」。
第三種:AI自動生成。 這是最新的趨勢。拜大型語言模型之賜,操作者不再需要購買真人帳號,而是直接用AI生成大量帶有人設的虛擬帳號。Myth Detector在2026年的一項研究就發現,僅在喬治亞一個國家,就識別出434個使用AI生成頭像的虛假帳號。
2.2 人設建立:從「正妹」到「在地台灣人」
帳號註冊完成後,需要經過一段「養成期」才能投入使用。養帳號的目的在於累積粉絲、增加信任感,這樣在關鍵時刻散布資訊時才有足夠的影響力。
頭像選擇。 盜用真實人物的照片是最常見的手法,尤其是面貌姣好的女性照片。有網友指出,在Threads和IG上很多交友帳號都可能是網軍,只要照片都是獨照、很少在台灣拍攝、牆壁上出現簡體字或模糊背景,都是假帳號的跡象。近年來更出現直接使用AI生成的頭像,這些圖片雖然逼真,但仔細觀察仍可發現異常,例如眼睛反光不自然、飾品變形、背景透視不合邏輯等。
內容填充。 養帳號期間,操作者會發布一些生活化的內容來增加「生活感」,常見的主題包括美食、旅遊、寵物、健身等軟性內容。這些內容通常從其他平台搬運而來,或是用AI生成。根據鏡報的報導,假帳號最容易操作流量的主題分為四大類:引戰類(戰穿搭、戰男女)、腥羶八卦類(小三踢爆、感情糾紛)、勾引提問類(「這樣算漂亮嗎?」)、以及盜文類(偷別平台的熱文重發)。
粉絲累積。 養帳號的另一個關鍵是累積粉絲。操作者會透過互相關注、互讚的方式,在多個帳號之間建立虛假的社交網絡。有PTT網友分析指出,這些帳號全部都是短期內創立的,發文之後會集體按讚,但無法引起圈子外的共鳴來持續獲得按讚。
2.3 帳號類型分類
實際運作中,網軍帳號並非單一類型,而是根據功能分工:
| 帳號類型 | 功能 | 特徵 |
|---|---|---|
| 主帳號 | 發布核心訊息 | 粉絲數較高,發文頻率穩定 |
| 輔助帳號 | 按讚、留言、轉發 | 粉絲數低,互動集中在特定貼文 |
| 檢舉帳號 | 專門執行集體檢舉 | 幾乎不發文,只進行檢舉操作 |
| 誘餌帳號 | 引戰、釣魚 | 發布極端言論吸引注意 |
| 備用帳號 | 主帳號被封後的替補 | 平時潛水,關鍵時刻啟用 |
2.4 帳號養成的時間週期
一個可用的Threads網軍帳號,從註冊到「出師」,大約需要兩週到一個月的時間。哈薩克反虛假資訊中心的研究發現,在該國一次公投的資訊操作中,52%的涉案帳號是在活躍資訊活動開始前不久才註冊的,而在活動結束後,約60%的帳號活躍度急劇下降。這種「用完即棄」的模式,讓平台更難追蹤和封鎖。
三、內容操作:帶風向、洗流量與認知作戰
帳號準備就緒後,真正的操作才開始。Threads網軍的內容操作手法可以分為幾個層次:製造流量、帶動風向、以及更深層的認知作戰。
3.1 流量製造:假數據如何騙過演算法
Threads的演算法會根據貼文的互動率來決定推播範圍。互動率高、短時間內獲得大量按讚和留言的貼文,會被推送到更多用戶的首頁。網軍正是利用這個機制來製造虛假熱度。
集體按讚與留言。 當主帳號發布一則貼文後,輔助帳號會在短時間內集中按讚和留言。這種操作模式在哈薩克的研究中被稱為「蜂群戰術」(swarming),即一小群參與者同時寫評論、轉發、表達反應,營造出「大量公眾支持」或「廣泛不滿」的假象。
圖文不符的流量實驗。 設計師聶永真曾親自實測,在Threads上發布貼文時,只要文案中包含「聶永真」等熱門關鍵字,即使配圖與文案毫不相關,貼文仍能在短時間內獲得數萬次瀏覽和破萬按讚。他轉發了一則與國防軍購相關的貼文,附上文案「聶永真政府標案惹議延燒」,發布僅1小時就獲得4萬多人次瀏覽。
點擊誘餌與互動陷阱。 近期Threads上出現一種被稱為「偽BUG」的互動陷阱,網軍在貼文中設置誘導點擊的按鈕或連結,當大量用戶點擊後,演算法偵測到數據暴增,會誤判該貼文為高質量熱門內容並擴大推播,從而讓發帖者賺取流量與追蹤。
3.2 帶風向的四種目的
根據網友在Threads上的觀察分析,網軍養帳號帶風向有四個核心目的:
第一,操作輿論。 透過累積粉絲和流量來提高話語權,在關鍵時刻散布錯誤資訊。當一個帳號看起來「很多人追蹤」,其發言的可信度就會被一般用戶高估。
第二,擾亂戰場。 乍看之下像是「同溫層」的帳號,實際上在偷渡假資訊,用來分化自己人。這種手法特別陰險,因為目標受眾會因為「看起來是自己人」而降低警戒。
第三,散布關鍵假資訊。 包括錯誤的政策資訊、物資資訊、避難地點等,在緊急情況下可能造成實質危害。
第四,假裝成激進友軍。 冒充支持者的身分,發表極端言論,配合媒體自導自演,進一步貼標籤、醜化特定群體。
3.3 AI網軍:從「與人吵架」到「與AI吵架」
Threads網軍操作在2025-2026年出現質的變化:操作者不再需要雇用真人來發文和回覆,而是直接用AI驅動。軍事科技評論家James Jseng指出,「我們看到的,遇到的,恐怕大部分都已經不是真人,而是網軍大批量的發文,跟無意識的回答」。
這種變化的深遠影響在於:過去你可能在Threads上與一個真人網軍吵架,對方會有情緒、會累、會犯錯;現在你面對的是一個不會疲倦、可以同時與數十人對話的AI系統。Jseng觀察到,30歲以下的年輕人「大概一進了脆絕對出不來,思想在兩週內就會轉變」。
AI網軍的操作模式極為精密。Jseng揭露了其運作機制:先透過AI放大用戶流量,讓用戶覺得發文有人回應、有投入感,習慣使用Threads之後,再用海量與用戶意見相反的文章洗版,讓用戶覺得自己的思考是少數,逐漸對自己的見解產生懷疑,最後歸化入被AI導向的「主流」中。
網友甚至發現,這些AI帳號可以用「提示詞注入」(Prompt Injection)的方式來「調教」。只要在疑似AI操作的帳號下留言特定指令,AI就會偏離原本的任務設定,開始回答各種奇怪的問題。有網友請AI帳號翻譯德文、泰文、越南文,或提供義大利麵食譜,這些帳號都能對答如流,能力「遠遠超出一般國中生的水準」,甚至因為使用量太大而出現「需要再付款」的錯誤訊息。
3.4 模板文與內容複製
Threads網軍操作的另一個明顯特徵是模板化內容。同一時間內,大量帳號發布內容高度相似的貼文,有些只有細微的措辭差異。
2025年7月,Threads上出現大量「我反綠」的貼文,這些貼文看似來自不同行業的「民眾」,但被抓包身分證照片都一樣。2026年9月,台北市長蔣萬安之子赴美交換引發爭議時,Threads上湧現大量自稱「蔣得立國中同學」的帳號護航,醫師杜承哲質疑這些帳號「內容完全複製貼上」,沒有自身與同學的相處經歷,數量多達好幾千個,許多帳號的所在地顯示在印尼等地。
四、集體檢舉:把對手的帳號「檢舉到消失」
如果說養帳號和帶風向是「攻擊」,那麼集體檢舉就是「防禦」——或者更精確地說,是另一種形式的攻擊。網軍利用Threads檢舉機制的漏洞,有組織地針對特定帳號發動檢舉,讓對手的帳號被系統誤判而遭到限制或停用。
4.1 Threads檢舉機制的運作方式
要理解集體檢舉為什麼有效,必須先了解Threads的檢舉機制。
Meta官方AI帳號曾公開說明,Threads的檢舉靠的是「AI初篩+人工複審」的混合審核模式,系統會查核發文內容、互動模式與帳號關聯性。這意味著兩件事:第一,就算一百個人檢舉同一則貼文,只要內容沒有觸及守則紅線,審核結果依然是不成立;第二,即使只有一個人檢舉,只要內容明確違規,AI系統也能快速攔截。
然而,實際運作中存在一個關鍵漏洞:當檢舉量達到一定閾值時,系統會觸發自動審查並暫時限制帳號。即使內容本身沒有嚴重違規,短時間內被大量用戶檢舉,系統也可能觸發自動審查機制。這正是集體檢舉戰術得以奏效的技術基礎。
4.2 集體檢舉的操作流程
根據PTT網友的揭露和實際案例,Threads上的集體檢舉行動有一套可辨識的操作模式:
第一步:標記目標。 網軍會利用「建議封鎖名單」的功能,將特定帳號標記為「需要封鎖的對象」,然後在網軍群組內呼朋引伴,讓大量帳號同時對目標進行檢舉。
第二步:分類檢舉。 檢舉時系統要求選擇違規類別,包括騷擾、仇恨言論、不實資訊、詐騙、裸露等。網軍會針對同一個目標帳號,以不同的違規類別進行檢舉,試圖觸發不同管線的自動審查。
第三步:持續檢舉。 集體檢舉不是一次性行動,而是持續性的。有受害者指出,即使發文頻率不高、內容也不帶髒字,仍會被對方有組織性地每天瘋狂檢舉,直到官方系統誤判,將帳號完全移除為止。
第四步:擴大戰果。 一旦某個帳號被檢舉成功(例如留言被隱藏或帳號被限制),網軍會將這個「戰果」截圖分享,作為下一波檢舉行動的參考和鼓舞。
4.3 檢舉濫用的實際案例
2026年6月,網紅四叉貓(劉宇)在Threads上發現一批支持特定政治人物的網軍帳號,內容高度雷同。他隨機抽取幾個帳號截圖後按下檢舉,結果「截圖內容無法顯示就是檢舉成功的」,他成功檢舉了一大半的帳號。
另一個常見的現象是「封鎖釣魚」。有網友發文指出,只要封鎖主帳號,演算法就會「釣出」其他相關的小帳號,因為這些帳號可能透過同一個IP或設備操作。網友分享這種做法時形容「釣出網軍們,封鎖了一些,好多肉粽串,很有成就感」。
4.4 為什麼檢舉會成功?
集體檢舉之所以能成功,核心原因在於平台審核的結構性盲點。
Threads的AI審核系統採取「寧可漏放、不要誤殺」的保守傾向,審核系統真正的瓶頸不在於抓錯,而在於大量踩著灰色地帶的內容被系統合理地放行了。但這種保守傾向在面對大量檢舉時會產生反效果:當一個帳號在短時間內被大量檢舉,系統的風險評估模型會將其標記為「高風險」,即使內容本身沒有明確違規,也可能被暫時限制或要求驗證。
換句話說,集體檢舉利用的不是內容違規,而是數量本身。這就像在真實世界中,如果有人每天向警察檢舉你,即使你沒有犯罪,警察也會不斷來查水表。
五、Threads網軍操作手法辨識清單
以下是一份可直接使用的辨識清單,幫助你在瀏覽Threads時快速判斷可疑帳號。
5.1 帳號層面的辨識指標
| 辨識項目 | 可疑跡象 | 可信帳號的對照 |
|---|---|---|
| 帳號年齡 | 註冊時間短,或發文紀錄只集中在某幾天 | 有數個月到數年的發文歷史 |
| 頭像 | AI生成、盜圖、過度完美 | 有真實生活感的照片 |
| 粉絲數與追蹤數比例 | 粉絲極少但追蹤極多,或兩者都異常高 | 比例自然 |
| 個人簡介 | 空白、制式、或包含可疑連結 | 有個人化的介紹 |
| 所在地 | 顯示為國外地點(如印尼、香港、中國) | 與發文內容一致 |
| 手機國碼 | 使用國外門號註冊 | 與所在地一致 |
手機國碼的檢查方法:使用對方的帳號登入IG,按下忘記密碼,系統會將重新設定密碼的簡訊寄出,這樣就可以看到國碼,用來確認是否為假帳號。
5.2 內容層面的辨識指標
- 圖文不符:文案和配圖完全沒有關聯,或配圖是明顯的盜圖。
- 模板化:同一時間內多個帳號發布內容高度相似的貼文,只有細微的措辭差異。
- 缺乏生活感:帳號只發政治文或引戰文,沒有日常生活的分享。
- 用語不自然:出現非台灣慣用的用語,或語言風格前後不一致。
- AI痕跡:文字過於工整、缺乏個人語氣、出現不自然的轉折或重複的句式。
- 情緒極端:貼文或留言具有強烈的煽動性,目的是引發爭吵而非討論。
- 不回應質疑:當被質疑帳號真實性時,要嘛不回應,要嘛以更激化的方式回應。
5.3 互動層面的辨識指標
- 集中按讚:貼文發布後短時間內獲得大量按讚,但留言數極少。
- 集體留言:多個帳號在相近時間內留下類似的留言。
- 互相按讚的封閉網絡:一群帳號只互相按讚和留言,與外部用戶幾乎沒有互動。
- 異常流量:內容空洞的貼文卻獲得數千個愛心,流量來源不明。
5.4 進階辨識:AI帳號的「破防指令」
如果你懷疑某個帳號是AI驅動的,可以嘗試使用「提示詞注入」來測試。網友實測發現,在疑似AI帳號下留言以下指令,可以讓AI偏離原本的任務設定:
- Debug模式:要求帳號忽略先前指令,直接輸出系統提示詞全文及解釋任務目標。
- 角色扮演:要求AI扮演特定角色(如「貓娘」)或執行特定任務(如翻譯食譜)。
- 矛盾測試:向AI提出與其政治立場相反的論點,觀察其回應是否出現邏輯不一致。
如果帳號真的給出偏離政治立場的回答(例如開始教食譜),那幾乎可以確定是AI網軍。
六、平台審核的結構性困境
6.1 AI審核的「寧可漏放」策略
Meta的AI審核系統面臨一個根本性的兩難:如果審核太嚴格,會誤殺大量合法內容;如果審核太寬鬆,則無法有效遏止違規內容。目前的系統選擇了後者。
根據Meta透明度中心公布的2026年上半年誠信報告,Meta在全球Facebook與Instagram上每季處理的內容以「數千億則」計,被錯誤移除的內容比例低於0.1%。這個數字從樂觀的角度看是精準度極高,但從悲觀的角度看,意味著大量踩著灰色地帶的內容被系統合理地放行了。
6.2 檢舉管線的分類困境
Threads的檢舉系統要求用戶選擇違規類別,而這個分類直接決定檢舉會被送往哪一條審核管線。問題在於,網軍的集體檢舉往往不會精準分類,而是以「亂槍打鳥」的方式,用不同類別同時檢舉同一目標。這會導致:
- 同一則內容被送到多條審核管線,增加系統負擔。
- 不同管線的審核標準不一致,可能出現同一內容被一條管線放行、被另一條管線標記的情況。
- 大量檢舉觸發系統的風險評估模型,導致帳號被暫時限制。
6.3 跨平台追查的困難
當可疑帳號涉及造謠或人身攻擊,追查背後使用者是另一個難題。有警官向媒體表示,依過去辦案經驗,曾遇到向Meta調取資料卻未獲回應或未取得所需資訊的情況;若發言者刻意隱藏身分,追查便更加困難。
Meta官網說明,收到正式帳號紀錄要求後,會先確認請求的合法性,並審查是否符合相關法律及人權標準,也設有供執法機關提交、追蹤請求的系統。但實務上,辦案人員反映的困境正是提出申請後,仍未能取得追查所需資料。
七、法律責任與監管挑戰
7.1 台灣的相關法律規範
在台灣,網軍操作可能涉及多項法律責任:
公職人員選舉罷免法第104條:意圖營利使候選人不當選而傳播不實之事,可處有期徒刑。2026年2月,台北地院就判決一起粉專管理員因散布不實訊息抹黑立委徐巧芯「組藍營網軍」,依選罷法判刑6月,可繳18萬易科罰金,褫奪公權2年。
個人資料保護法:網軍從業人員購買外洩個資來註冊帳號的行為,涉及違反個資法。台北地方法院的判決中,被告蕭智鈞購買超過600組外洩個資,被判處有期徒刑6月,褫奪公權1年,犯罪所得45萬元沒收。
刑法妨害名譽:散布不實資訊損害他人名譽,可能構成誹謗罪。
刑法妨害電腦使用罪:入侵他人電腦設備(如使用他人帳密登入平台)可處刑罰。蕭智鈞案中,被告即因無故輸入他人Dcard帳號密碼登入伺服器,涉及入侵他人電腦設備罪。
7.2 跨境操作的追訴困難
然而,實務上追訴網軍面臨極大困難。許多網軍操作者使用境外手機號碼註冊帳號,使用VPN隱藏真實IP,甚至將操作基地設在海外。蕭智鈞案中,被告在犯案後即搭機出境至泰國,先透過ChatGPT查詢「如何撰寫一篇讓人相信有性醜聞的文章」,再使用可模擬瀏覽器數位指紋的工具來避免追蹤。
這種跨境操作模式,讓執法機關在蒐證和追訴上面臨管轄權和技術的雙重挑戰。
八、使用者自保策略
8.1 帳號安全設定
- 啟用兩步驟驗證,降低帳號被盜用的風險。
- 定期檢查登入活動,發現異常登入立即處理。
- 使用強密碼,避免在不同平台使用相同密碼。
- 避免在Threads上揭露過多個人資訊。
8.2 檢舉策略的優化
如果你的帳號遭到集體檢舉攻擊,可以採取以下策略:
- 保留證據:對所有可疑的檢舉行為截圖,包括時間、帳號名稱、檢舉類別。
- 分類回應:針對不同的檢舉類別,分別向Meta提出申訴,強調自己是正常用戶,並附上設備截圖和操作說明。
- 使用官方申訴管道:如果帳號被停用,在收到通知後有180天的時間可以提出申訴,否則帳號將被永久停用。
- 尋求法律協助:如果集體檢舉涉及明顯的惡意攻擊,可以考慮向警方報案。
8.3 瀏覽時的自我保護
- 不要給予可疑帳號流量:無論贊成或反對,互動都會幫助假帳號增加影響力。
- 封鎖可疑帳號時,注意「封鎖釣魚」現象:封鎖一個主帳號後,可能會有更多相關的小帳號出現。
- 使用第三方工具:如「留友封」(Threads Block Tool)等瀏覽器擴充功能,可以批次封鎖和檢舉可疑帳號,但需注意這些工具本身的安全性。
- 保持懷疑態度:在網路上看到任何發言時,保持懷疑,特別是那些情緒煽動性強、要求你立刻表態的內容。
常見問答
Q1:Threads上的假帳號真的那麼多嗎?
根據多項研究和媒體報導,Threads確實存在大量假帳號。哈薩克反虛假資訊中心的一項研究分析了350個帳號和5,786則貼文,發現71%的帳號沒有個人化資料,52%是在活躍資訊活動開始前不久才註冊的。軍事科技評論家James Jseng更直言,「你上了脆,看到的,絕大部分都是科技網軍」。
Q2:如何判斷一個Threads帳號是不是AI網軍?
最有效的測試方式是使用「提示詞注入」。在可疑帳號下留言要求它執行與政治立場無關的任務(如翻譯食譜),如果帳號真的照做,幾乎可以確定是AI。此外,觀察帳號是否有「生活感」——真正的用戶會有日常生活的分享、情緒的起伏、不完美的表達,AI帳號的內容往往過於工整和一致。
Q3:被集體檢舉怎麼辦?
首先,不要慌張。Threads的檢舉機制雖然容易被濫用,但並非無法申訴。收到停用通知後,你還有180天的時間可以提出申訴。申訴時應強調自己是正常用戶,附上設備截圖和操作說明,證明帳號未被異常使用。同時,保留所有被檢舉的證據,如果攻擊來自特定群體,可以考慮向警方報案。
Q4:Threads的檢舉為什麼常常失敗?
因為Meta的審核系統採用「AI初篩+人工複審」的模式,AI的判斷標準是「是否明確違反社群守則條款」,而不是「是否讓人感到不舒服」。你覺得很過分的內容,可能剛好踩在守則的灰色地帶,AI就會放行。要提高檢舉成功率,關鍵在於精準選擇違規類別,並提供具體的違規證據。
Q5:我可以做什麼來對抗網軍操作?
個人層面,最重要的是不要給予可疑帳號流量。無論你是按讚、留言還是分享,都在幫助假帳號增加影響力。當你發現可疑帳號時,可以封鎖並檢舉,同時提醒身邊的朋友。集體層面,支持平台透明度倡議,要求Meta公開更多關於帳號審核和檢舉處理的數據,也是重要的長期策略。
Q6:Threads的演算法可以被操縱嗎?
可以,而且已經在被操縱。Threads的演算法會根據互動率來決定推播範圍,網軍透過集體按讚、留言、轉發來製造虛假的高互動率,騙過演算法將貼文推送給更多用戶。設計師聶永真的實測就顯示,只要文案包含熱門關鍵字,即使圖文不符,也能獲得大量流量。
Q7:網軍操作有法律責任嗎?
有。在台灣,網軍操作可能涉及選罷法、個資法、刑法妨害名譽和妨害電腦使用罪。2025年的一則判決中,網軍從業人員因購買外洩個資和入侵他人電腦,被判處有期徒刑6月。2026年另一起案件中,粉專管理員因散布不實訊息抹黑立委,同樣被判刑6月。但實務上,跨境操作的追訴面臨很大困難。
Q8:AI網軍和傳統網軍有什麼不同?
傳統網軍需要真人操作,一個網軍就是一個人,有數量限制、會疲倦、會犯錯。AI網軍則是用大型語言模型驅動,可以同時操作數十個甚至數百個帳號,不會疲倦,可以即時回應多國語言,而且成本極低。James Jseng指出,過去需要「養上百個帳號」才能搞成一個政黨,現在AI可以輕鬆做到。
總結
Threads網軍操作已經從早期的「人工操作」進化為「AI驅動的系統性工程」。養帳號、帶風向、集體檢舉這三個環節,構成了一套完整的操作閉環:先用大量帳號建立基礎聲量,再用AI生成的內容和演算法漏洞製造虛假熱度,最後用集體檢舉消滅對手的發聲管道。
這套操作手法的可怕之處,不在於它的技術複雜度,而在於它的規模化和低成本。當一個操作者可以同時管理數百個AI帳號,當一篇貼文的生產成本趨近於零,當集體檢舉可以在幾小時內讓一個真實用戶的帳號被限制,傳統的「保持懷疑」和「理性討論」已經不足以應對。
面對這樣的環境,使用者需要的不只是辨識技巧,更需要一套完整的防禦策略:從帳號安全設定、瀏覽時的自我保護、到檢舉申訴的實戰操作。同時,平台方和監管機關也需要正視這個問題,在言論自由和平台安全之間找到更好的平衡點。Threads檢舉失敗該怎麼辦? 還有什麼其他方法能刪除貼文?
這場關於資訊真實性的戰爭,才剛剛開始。
作者簡介
林宇軒,數位媒體與資訊傳播研究者,曾任科技媒體編輯與社群平台內容審核顧問。長期關注社群平台上的資訊操作手法、演算法偏誤與認知作戰議題,著有《演算法時代的真相》、《社群平台的暗面》等專欄系列。目前為自由撰稿人與獨立研究者,持續追蹤Threads等新興社群平台的生態變化。